امروزه گسترش استفاده از سیستم های کامپیوتری، سایت های اینترنتی و برنامه های کاربردی موجب گردیده که مباحث مربوط به امنیت پایگاه داده دارای اهمیت بسیار بالایی باشد و در نتیجه با توجه به نقش اطلاعات به عنوان کالای با ارزش در تجارت امروز، لزوم حفاظت صحیح از آن ضروری تر به نظر می رسد. در این مقاله در مورد امنیت پایگاه داده و امن سازی دیتابیس برای شما می گوییم.
بحث امنیت اطلاعات و به طور خاص مدیریت امنیت پایگاه های داده نیازمند مهارتهای خاص همچون راهبری امنیت پایگاه داده است.
منظور از امنیت پایگاه داده چیست؟
امنیت پایگاه داده فرآیند حفاظت از داده های سازمان در برابر دسترسی و استفاده غیر مجاز، افشاگری، تخریب و یا تغییر می باشد.مدیریت امنیت داده زیر مجموعه ای از مدیریت تکنولوژی اطلاعات می باشد که خود نیز شامل زمینه های مختلفی می باشد. امینت پایگاه های داده و به طبع امنیت داده های سازمان در واقع اصلی ترین چالش مدیران عامل و مسئولان IT سازمان ها می باشد.
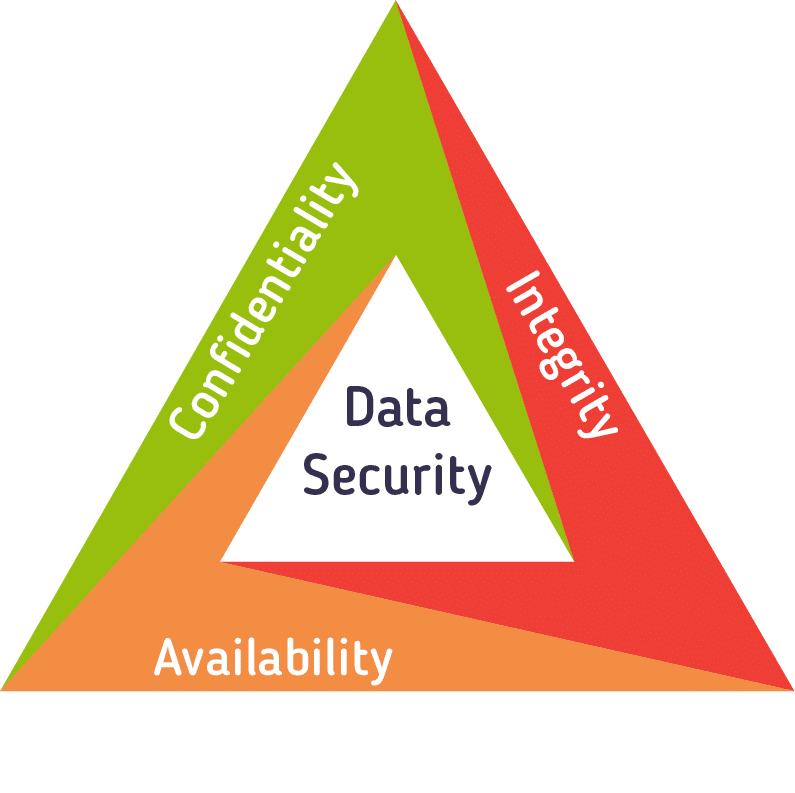
چهار مفهوم امنیت داده ها چیست؟
- محرمانگی(Confidentially)
- تمامیت (Integrity)
- اعتبار و سندیت(Authenticity)
- دسترسی پذیری (Availability)
محرمانگی(Confidentially) در امنیت داده ها
محرمانگی اطلاعات یعنی حفاظت از اطلاعات در مقابل دسترسی و استفاده غیر مجاز . داده های محرمانه تنها توسط افراد مجاز قابل دسترسی می باشند.
تمامیت (Integrity)
در بحث امنیت اطلاعات، تمامیت به این معناست که داده ها نمی توانند توسط افراد غیر مجاز ساخته، تغییر و یا حذف گردند. تمامیت ، همچنین یکپارچگی داده ها که در بخشهای مختلف پایگاه داده ذخیره شده اند را تحت الشعاع قرار می دهد. جهت کسب اطلاعات بیشتر راجب به اینکه یکپارچگی داده ها یا Data integrity چیست مقاله ای تهیه شده است که می توانید آنرا مطالعه نمایید.
اعتبار و سندیت (Authenticity)
اعتبار و سندیت دلالت بر موثق بودن داده ها و نیز اصلی بودن آنها دارد. به طریقی که اطمینان حاصل شود داده ها کپی یا جعلی نیستند.
دسترس پذیری (Availability) در امنیت داده ها
دسترس پذیری به این معنی می باشد که داده ها، پایگاه های داده و سیستمهای حفاظت امنیت، در زمان مناسب نیاز به اطلاعات در دسترس باشند.
روش های ایجاد امنیت در پایگاه داده
رمز نگاري اطلاعات مابين سرور وب و سرور پايگاه داده
یکی از روش های امنیت پایگاه داده براي جلوگيري از سرقت اطلاعات در بين راه (Sniffing) رمز نگاري است. متداول ترين روش تحت وب براي انجام اين منظور استفاده از پروتکل SSL است. عموم اطلاعات امن که بر روي اينترنت منتقل ميشوند از همين پروتکل استفاده ميکنند. به عنوان مثال انتقال اطلاعات شناسايي با سرورهاي معروف ايميل، انتقال اطلاعات مربوط به کارت اعتباري و غيره.
اغلب اين اشتباه پيش مي آيد که همين سطح از رمز نگاري را در مقابل حمله Sniffing کافي مي دانند. بايد دقت کرد که SSL به صورت عام تنها براي رمزنگاري اطلاعات مابين Client و سرور وب به کار مي رود و به صورت عادي اطلاعات مابين وب سرور و سرور پايگاه داده به صورت عادي و بدون رمزنگاري (Plain Text) منتقل مي شوند. بنابراين حتي اگر همه جوانب را در شبکه بيروني رعايت کرده باشيم، يک نفوذگر داخلي به سادگي ميتواند اطلاعات در حال انتقال مابين اين دو سرور را شنود کند. اين مطلب زماني بسيار جدي ميشود که بدانيم بر اساس داده هاي موجود، بالاتر از ۶۰٪ حملات موجود حملات درون سازماني مي باشد.
چاره کار استفاده از يک روش رمز نگاري مابين سرور وب و سرور پايگاه داده است. اغلب سرور هاي پايگاه داده امروزه از SSL پشتیبانی ميکنند. MS SQL Server2000 ، Oracle،Sybase ازين جمله اند. البته استفاده از گواهینامه ssl براي ارتباط مابين اين دو سرور لازمه اش اينست که برنامه اصلي شما (Web Application) با همين ملاحظه طراحي و پياده سازي شده باشد.
استفاده از SSH
اما در صورتي که برنامه شما از قبل موجود باشد يا از SSL پشتيباني نکند يا به هر صورت شما مايل به ايجاد هزينه اضافي نباشید استفاده از SSH يا يک برنامه مشابه می باشد.
اصولا SSH برنامه اي شبيه Telnet است اما نسخه امن شده ی آن. يکي از قابليتهاي SSH ايجاد يک تونل امن است. به اين صورت که ميتوان برنامه SSH را به گونه اي اجرا کرد که بر روي يک پورت شنود کند کل اطلاعات آن را رمز کرده به کامپيوتر مقصد ارسال کند و آنجا پس از تبديل به حالت عادي به پورت مقصد تحويل دهد. با استفاده از اين روش (SSH Port Forwarding) يک تونل امن به صورت شفاف مابين دو سرور ايجاد شده است.
عدم استفاده از Hub
عدم استفاده از Hub و جایگزین کردن Switch نیز از اقدامات امنیتی دیگر می باشد.
استفاده از فایروال
ديواره آتش پايگاه دادهها همانند يک لايه ي بالايي بر روي پايگاه دادهها است که به شکل يک ديوار منطقی بين کارگزار پايگاه دادهها و برنامههاي کاربردي عمل ميکند. مديران پايگاه دادهها به خوبي ميدانند که برنامه هاي کاربرديشان چگونه با پايگاه دادهها ارتباط برقرار ميکنند، همچنين اطلاع دارند چه پرس و جوهايي در بين آنها رد و بدل ميشوند، و اين پرس و جوها از چه ساختارهايي استفاده ميکنند.
به اين ترتيب مديران ميتوانند از اين اطلاعات جهت پيکربندي يک مجموعه قوانين در ديوار آتش پايگاه دادهها استفاده کنند. ديوار آتش پايگاه دادهها ميتواند پرسوجوها را پيش از آنکه به پايگاه داده ها فرستاده شوند، بررسي نمايد و آنهايي که خارج از اين مجموعه قوانين هستند را فيلتر کند. در مورد فایروال می توانید مقاله فایروال چیست را بخوانید.
ديوار آتش، علاوه بر فيلتر کردن پرس و جوها بر اجراي آنها نيز نظارت دارد. تا در صورتي که داراي کدهاي مخرب باشند آنها را شناسايي کند. به اين ترتيب ديواره آتش بايد داراي مکانيزمي براي تشخيص sql injection و حملات مرتبط با آن باشد. در صورتی که نمی دانید sql injection چیست در مقالات دیگر ما در این باره بخوانید.
به طور کلي ديوار آتش بايد با نظارت بر عملکرد پايگاه دادهها حملات احتمالي را تشخيص و از اجراي آنها جلوگيري کند. همچنين با شناخت آسيبپذيريهاي سيستم پايگاه دادهها از سوء استفاده آنها پيشگيري کند.
امن سازی دیتابیس My sql
امن سازی دیتابیس در لایه ها در سطوح مختلف انجام می شود. برای پیاده سازی این ساختار سه لایه در سرورهای مختلف توسط فایروال که rule ها را بر روی پورت ها تنظیم می کند بایستی ایجاد شود. از مسیر زیر برای انجام این کار استفاده کنید.
Internet -> Firewall -> Web -> Firewall -> Application -> Firewall -> Database
کنترل دسترسی
دسترسی به داده های جدول باید به شکل منظم باشد.با اعمال کنترل مستقیم بر روی جداول و از طریق view این دسترسی تعریف می شود. Views and privileges های نسبت داده شده به View ها می تواند دسترسی کاربران را محدود کند.کنترل بر روی دستوراتی مانند read, insert, update and delete می تواند توسط view ها انجام شود.
Role ها
Role های مشترک برای دسترسی به administrator, user, programmer and operator وجود دارد. اپراتورها نقش مهمی را بازی می کنند.هنگام تعریف آنها بایستی دقت لازم را در نظر بگیرید و همچنین توجه کنید که سایر role ها در حالت enable باشند تا پیگیری اتفاقات رخ داده امکان پذیر باشد.
به شما پیشنهاد می شود مقاله ما را برای کسب اطلاعات در حوزه تفاوت OLTP و OLAP چیست بدانید مطالعه نمایید.
سوالات متداول

با سلام
لطفا در رابطه با برقراری امنیت وب سایت در برابر نفوذ گران هم مطلبی منتشر نمایید
با تشکر
سلام. از این که بلاگ ایران هاست را مطالعه می کنید خوشحالیم.
در مورد امنیت وبسایت مطالب مفیدی در بلاگ ایران هاست منتشر شده است. این لینک آرشیو مقالات مربوط به امنیت وبسایت است.
http://blog.iranhostdir.ir/tag/%D8%A7%D9%85%D9%86%DB%8C%D8%AA
در صورتی که مطلب مورد نظر خود را در مطالب قبلی بلاگ نیافتید، می توانید موضوع مقاله پیشنهادی خود را اعلام فرمایید تا کارشناسان ایران هاست در اسرع وقت نسبت به تحقیق و تفحص در مورد موضوع اعلام شده اقدام کنند.
Salam ,man matlab rajb amniat dar paygah dade niaz daram