
هر بار که صفحهای در مرورگر باز یا بستهای میان دو سیستم جابهجا میشود، مجموعهای از پروتکل های ارتباطی شبکه مسیر انتقال داده را از مبدأ تا مقصد مشخص میکنند. اما برای مهندسان سیستم و مدیران شبکه، درک سطحی از این ساختار کافی نیست؛ شناخت تفاوت پروتکل های شبکه و تسلط بر نحوه عملکرد هر لایه، پیششرط خطایابی ترافیک و بهینهسازی زیرساخت است. در این مقاله، ساختار فنی انواع پروتکل های ارتباطی، مدلهای مرجع عملیاتی و مهم ترین پروتکل های شبکه را تحلیل میکنیم.
پروتکل شبکه چیست و چگونه کار میکند؟
پروتکل شبکه به مجموعهای از قواعد نرمافزاری و سختافزاری استاندارد گفته میشود که فرمت، شیوه کدگذاری، ارسال، دریافت و اعتبارسنجی بستههای داده را میان دستگاهها در شبکه مدیریت میکند. در واقع پروتکل های کامپیوتری مشخص میکنند که یک فایل دیجیتال پیش از انتقال به چه بخشهایی تقسیم شود، چگونه برچسب آدرسدهی دریافت کند و مقصد چطور از سلامت محتوا مطمئن شود.
برای درک نحوه عملکرد پروتکل شبکه، باید بدانید که هر استاندارد ارتباطی بر سه پایه فنی استوار است:
- نحو (Syntax): ساختار دقیق پکت، جایگاه بایتهای کنترلی، طول هدر و فرمت کدگذاری سیگنالها یا کاراکترها
- معناشناسی (Semantics): تفسیر هر فیلد از هدر، نحوه تحلیل پیامهای کنترلی و تصمیمگیری درباره خطاهای رخداده در ارسال
- زمانبندی (Timing): هماهنگسازی سرعت فرستنده با توان گیرنده (Flow Control) و تنظیم توالی زمانی برای پیشگیری از تصادم پکتها
همچنین، وظایف پروتکل شبکه شامل چند اقدام عملیاتی است:
- کپسولهسازی دادهها (Encapsulation): اضافه کردن اطلاعات هدر و تریلر در هر لایه تا دادهها مسیر خود را پیدا کنند.
- آدرسدهی منطقی و فیزیکی: تخصیص شناسههای مقصد برای جلوگیری از ارسال پیام به نود اشتباه.
- کنترل خطا و بازیابی: استفاده از الگوریتمهای بررسی بیتها برای درخواست ارسال مجدد پکتهای آسیبدیده
- مدیریت نشست (Session): ایجاد، نگهداری پیوسته و قطع اصولی کانال ارتباطی بین دو برنامه
- احراز هویت و پنهانسازی محتوا: بررسی هویت طرفین و رمزنگاری ترافیک برای حفظ محرمانگی ارتباط
در مدل کلاینت-سرور، کلاینت درخواستی ساختاریافته (مانند دریافت یک صفحه وب) ارسال میکند. وبسرور پس از تطبیق مشخصات، پاسخ را در قالب استانداردهای ازپیشتعیینشده برمیگرداند. اجرای منظم پروتکل های ارتباطی شبکه و پاسخدهی به ترافیک همزمان هزاران کلاینت، فشار پردازشی بالایی روی سیستمها میگذارد. به همین دلیل، در سامانههای تجاری بزرگ، انتخاب زیرساخت سختافزاری پایدار و خرید سرور با پورتهای پرسرعت، تاثیر مستقیمی روی کیفیت سرویسدهی دارد.
انواع پروتکلهای شبکه بر چه اساسی دستهبندی میشوند؟
دستهبندی انواع پروتکل شبکه براساس دو دیدگاه مجزا شامل رویکرد کاربردی و رویکرد لایهای صورت میگیرد. از دیدگاه کاربردی، انواع پروتکل های ارتباطی به سه گروه کلی ارتباطی (برای انتقال بیتها)، امنیتی (برای حفاظت از کانال تبادل داده) و مدیریتی (برای پایش تجهیزات و نظارت بر ترافیک) تقسیم میشوند. بااینحال، در مهندسی شبکه استاندارد، پروتکلها را بر مبنای موقعیت فعالیت آنها در مدلهای مرجع معماری طبقهبندی میکنند.
مدل مرجع پروتکل های مدل OSI یک چارچوب هفتلایهای است که ارتباطات را از سطح سیگنال فیزیکی تا رابط برنامهها به شکل مفهومی تفکیک کرده است. این مدل بیشتر نقش آموزشی و استانداردسازی دارد. در مقابل، پروتکل های مدل TCP/IP ساختاری چهارلایهای دارند که اینترنت واقعی دقیقاً بر پایه آن کار میکند. این مدل لایههای سطح بالای OSI را در یک لایه تجمیع کرده تا پردازشها چابکتر و عملیاتیتر انجام شوند.
جدول زیر تطبیق دقیق میان لایهها، فرمت داده و پروتکلهای شاخص را نشان میدهد:
| لایه در مدل مرجع OSI | لایه معادل در مدل TCP/IP | واحد داده (PDU) | پروتکلهای شاخص و نمونه |
| لایه کاربرد (Application) | لایه کاربرد (Application) | داده (Data) | HTTP, HTTPS, DNS, DHCP, SSH, FTP, SMTP |
| لایه نمایش (Presentation) | لایه کاربرد (Application) | داده (Data) | TLS, SSL, JPEG, JSON |
| لایه نشست (Session) | لایه کاربرد (Application) | داده (Data) | NetBIOS, RPC, Sockets |
| لایه انتقال (Transport) | لایه انتقال (Transport) | سگمنت (TCP) / دیتاگرام (UDP) | TCP, UDP, QUIC, SCTP |
| لایه شبکه (Network) | لایه اینترنت (Internet) | پکت (Packet) | IPv4, IPv6, ICMP, ARP, BGP, OSPF |
| لایه پیوند داده (Data Link) | لایه دسترسی به شبکه (Network Access) | فریم (Frame) | Ethernet (IEEE 802.3), Wi-Fi (802.11), PPP |
| لایه فیزیکی (Physical) | لایه دسترسی به شبکه (Network Access) | بیت (Bit) | کابل مسی، فیبر نوری، فرکانس رادیویی |
برای بررسی دقیقتر، ساختار این استانداردها را براساس پروتکل کاربردی TCP/IP پی میگیریم که بنیان اصلی پروتکل های اینترنت به شمار میرود.
معرفی جامع انواع پروتکلهای شبکه و کاربرد هرکدام
پروتکل TCP/IP وظایف انتقال را میان چهار لایه تخصصی توزیع میکند تا هر سرویس مستقل از لایه زیرین خود توسعه یابد. در ادامه مهم ترین پروتکل های شبکه را به تفکیک این لایهها بررسی میکنیم.
پروتکلهای لایه انتقال (Transport Layer)
پروتکلهای لایه انتقال وظیفه تنظیم ارتباط پردازه به پردازه و انتقال سگمنتها میان برنامههای مبدأ و مقصد را برعهده دارند. دو انتخاب اصلی در این بخش وجود دارد که تفاوتهای ریشهای در سرعت و اطمینان انتقال ایجاد میکنند:
- پروتکل TCP (Transmission Control Protocol): پروتکلی اتصالگراست که تحویل بدون خطای دادهها را تضمین میکند. این پروتکل پیش از آغاز انتقال، از مکانیزم هندشیک سه مرحلهای بهره میبرد؛ به این ترتیب که ابتدا پیام SYN ارسال شده، سپس SYN-ACK دریافت میشود و در نهایت پیام تایید ACK تبادل میشود. پروتکل TCP با شمارهگذاری بستهها، ترتیب پکتها را در مقصد حفظ کرده و در صورت مفقود شدن یک سگمنت در مسیر، درخواست ارسال مجدد (Retransmission) ثبت میکند.
- پروتکل UDP (User Datagram Protocol): پروتکلی بدون اتصال و بسیار سبک است. در این استاندارد هیچ توافق اولیهای صورت نمیگیرد و دیتاگرامها بدون بررسی ظرفیت گیرنده ارسال میشوند. پروتکل UDP تحویل سالم دادهها را بررسی نمیکند و پکتهای گمشده را بازنمیگرداند؛ همین عدم وجود پردازشهای اضافه باعث میشود حداقل تاخیر ممکن در شبکه ایجاد شود.
جدول زیر تفاوتهای ساختاری دو پروتکل کلیدی لایه انتقال را مقایسه میکند:
| ویژگی فنی | پروتکل TCP | پروتکل UDP |
| مدل برقراری نشست | اتصالگرا با تاییدیه سه مرحلهای | بدون اتصال و بدون هماهنگی اولیه |
| تضمین تحویل داده | کامل همراه با ارسال مجدد پکتهای مفقود | فاقد تضمین تحویل و فاقد ارسال مجدد |
| اندازه سربار هدر | 20 تا 60 بایت متغیر براساس آپشنها | 8 بایت ثابت و کمحجم |
| مکانیزم کنترل ازدحام | مجهز به الگوریتمهای پایش ترافیک مسیر | فاقد مدیریت ازدحام مسیر |
| حفظ ترتیب بستهها | مرتبسازی دقیق پکتها براساس شماره توالی | وابسته به شانس رسیدن بستهها در مقصد |
| موارد کاربرد شاخص | وب، ایمیل، دیتابیس، انتقال فایل حساس | بازی آنلاین، استریم زنده ویدئو، تماس تلفنی اینترنتی |
پروتکلهای لایه اینترنت (Internet Layer)
پروتکل های لایه شبکه یا اینترنت، وظیفه بستهبندی، آدرسدهی سراسری و هدایت ترافیک میان شبکههای ناهمگن را هدایت میکنند:
- پروتکل IP (Internet Protocol): ستون اصلی آدرسدهی و پکتبندی است. نسخه قدیمی IPv4 از آدرسهای منطقی 32 بیتی استفاده میکند و به سقف حدود 4.3 میلیارد دستگاه محدود است. در سوی دیگر، نسخه IPv6 با ساختار 128 بیتی، فضای گستردهای بدون نیاز به راهکارهای موقتی مثل NAT فراهم میسازد. پروتکل IP مسیر بسته را از روتر مبدأ تا روتر مقصد در سراسر شبکه مشخص میکند.
- پروتکل ICMP (Internet Control Message Protocol): ابزار بازخورد و گزارش خطاست. ابزارهای پرکاربرد Ping و Traceroute از بستههای این پروتکل برای سنجش تاخیر و رهگیری مسیر نودها استفاده میکنند. خطاهایی مانند Destination Unreachable زمانی صادر میشوند که مسیری برای پکت در جدول روترها یافت نشود.
- پروتکل ARP (Address Resolution Protocol): وظیفه تبدیل آدرس منطقی IP به آدرس سختافزاری MAC را در شبکههای محلی بر دوش دارد. سیستم مبدأ درخواست را بهصورت برودکست در سوییچ ارسال میکند و نود هدف با پیام یونیکست آدرس مک خود را اطلاع میدهد تا جدول ARP سیستمها آپدیت شود.
- پروتکلهای مسیریابی پویا (BGP, OSPF, RIP): این پروتکلها جداول هدایت مسیر روترها را پویا نگه میدارند. پروتکل BGP ستون فقرات تبادل مسیر میان ارائهدهندگان سراسری اینترنت است، در حالی که OSPF ترافیک داخلی سازمانها را با الگوریتم کوتاهترین مسیر هدایت میکند.
پروتکلهای لایه کاربرد (Application Layer)
این لایه محل تعامل مستقیم نرمافزارهای کاربر با امکانات و سرویسهای زیرساختی است:
- وب (HTTP و HTTPS): پروتکل HTTP تبادل متنهای وب را روی پورت 80 به شکل متن ساده پیش میبرد. در مقابل، پروتکل HTTPS دادهها را با استفاده از پروتکل امنیتی TLS روی پورت 443 رمزنگاری میکند تا دستکاری نشوند. امروزه در پروتکل جدید HTTP/3، ارتباطات روی بستر پروتکل نوین QUIC (متکی بر UDP) تنظیم میشود تا تاخیر باز شدن صفحات به کمترین حد برسد.
- نامگذاری و پیکربندی خودکار (DNS و DHCP): پروتکل DNS روی پورت 53 با تبدیل نام دامنه به آیپی کار میکند؛ این پروتکل درخواستهای عادی را از بستر سریع UDP و انتقال زونهای سنگین را از طریق TCP جابهجا میسازد. پروتکل DHCP نیز روی پورتهای 67 و 68 از طریق چرخه چهارمرحلهای DORA شامل مراحل Discover، Offer، Request و Acknowledge، تخصیص آیپی، گیتوی و DNS به سیستمها را خودکار میکند.
- انتقال فایل (FTP و SFTP): پروتکل قدیمی FTP اطلاعات ورود و فایل را بدون پنهانسازی روی پورت 21 (دستورات) و پورت 20 (انتقال دیتا) میفرستد. پروتکل امن SFTP تمامی تراکنشها را در داخل کانال رمزگذاریشده پروتکل SSH روی پورت 22 عبور میدهد.
- ایمیل (SMTP, POP3, IMAP): پروتکل SMTP با پورتهای 25، 587 و پورت امن 465 پیامها را ارسال میکند. پروتکل POP3 ایمیلها را روی پورتهای 110 و 995 دانلود کرده و از سرور پاک میکند، اما پروتکل IMAP روی پورتهای 143 و 993 صندوق ایمیل را بهصورت زنده بین گوشی و لپتاپ همگام نگه میدارد.
- دسترسی از راه دور و پایش (SSH, Telnet, SNMP): پروتکل Telnet روی پورت 23 دادهها و رمزها را بهصورت متنی و بدون امنیت ارسال میکند؛ در مقابل پروتکل SSH روی پورت 22 با احراز هویت متکی بر جفتکلیدهای نامتقارن، محیط امنی برای خط فرمان میسازد. برای مدیریت تجهیزات و کانفیگ پایدار روی یک سرور اختصاصی، بکارگیری پروتکل SSH و بستن کامل Telnet یک الزام حتمی است. همچنین پروتکل SNMP روی پورتهای 161 و 162 اطلاعاتی مثل پهنای باند و سلامت منابع سختافزاری روترها را به سیستمهای مانیتورینگ تحویل میدهد.
پروتکلهای لایه دسترسی به شبکه (Network Access Layer)
پروتکلهای این لایه بر ارسال الکتریکی، نوری و مدیریت فریمها در سختافزار فیزیکی تمرکز دارند:
- پروتکل Ethernet (استاندارد IEEE 802.3): قالب اصلی انتقال کابلی در شبکههای سیمی است که وظیفه فریمبندی بیتها، شناسایی با آدرس مک و مدیریت تصادم با مکانیزم CSMA/CD در سیستمهای قدیمی مشترک را اجرا میکند.
- پروتکل Wi-Fi (استاندارد IEEE 802.11): استاندارد ارتباطات رادیویی بیسیم است که به دلیل نبود امکان کشف همزمان سیگنال در هوا، از روش CSMA/CA برای پیشگیری از تداخل سیگنالها استفاده میکند.
- پروتکل PPP (Point-to-Point Protocol): پروتکلی برای ارتباط مستقیم میان دو گره در خطوط اختصاصی، لینکهای مخابراتی سریال و برقراری تونلهای شبکه است.
تفاوت پروتکلهای اتصالگرا و بدون اتصال چیست؟
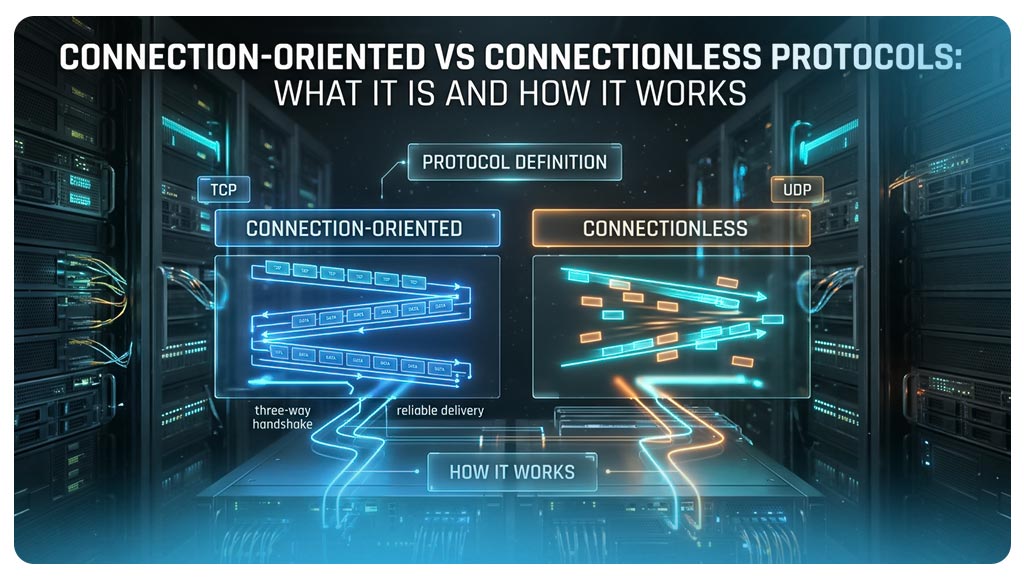
تفاوت این دو روش در ایجاد یا عدم ایجاد نشست هماهنگ پیش از جابهجایی داده است. در مدل اتصالگرا، فرستنده و گیرنده ابتدا با ردوبدل کردن پیامهای اولیه، وضعیت ارتباط، اندازه بافر و شماره توالی بستهها را مشخص میکنند. گیرنده دریافت تکتک بخشها را تایید میکند و در صورت تاخیر یا گم شدن، فرستنده بسته را مجدداً ارسال مینماید. این فرآیند دقت را به اوج میرساند اما به دلیل ارسال تاییدیه و حفظ توالی، منابع سختافزاری بیشتری درگیر میشوند.
در مدل بدون اتصال، دادهها به شکل بستههای مستقل (دیتاگرام) به سمت مقصد فرستاده میشوند؛ بدون اینکه فرستنده بررسی کند آیا سیستم مقصد روشن است، شبکه ظرفیت دارد یا پکت به سلامت به مقصد رسیده است. هیچ تاییدیهای برگشت داده نمیشود و اگر مشکلی در میانه راه پیش بیاید، لایه انتقال آن را نادیده میگیرد.
برای تفکیک دقیق کاربرد پروتکل های شبکه در این دو مدل، به معیارهای زیر تکیه میشود:
- اولویت قطعی بودن تحویل: سامانههایی که به درستی بایتها وابستهاند (مانند تراکنشهای ارزی و بانکی، صفحات وب متنی و ارتباط دیتابیس) باید منحصراً از مدل اتصالگرا استفاده کنند.
- اولویت سرعت و تاخیر کم: سرویسهایی که جریان داده پیوسته دارند و افت مقطعی چند بسته آسیبی به کارکرد کلی نمیزند (مانند ویدئوکنفرانس، رادیو اینترنتی و کوئریهای مقطعی) روی مدل بدون اتصال پیاده میشوند تا پکتها در صف تایید معطل نمانند.
کدام پروتکلهای شبکه امنیت بیشتری دارند؟
پروتکلهای مجهز به سازوکارهای رمزنگاری و احراز هویت قوی بالاترین سطح امنیت را برای تبادل داده فراهم میکنند. استانداردهای ارتباطی شبکه در دهههای گذشته بدون پیشبینی خطرات سایبری ساخته شدند؛ بنابراین دادهها در آنها بهصورت متن خوانا (Cleartext) رد و بدل میشد. امروزه پروتکلهای امن با کدگذاری محتوا، مسیر سرقت داده را مسدود کردهاند:
| پروتکل متنی آسیبپذیر | پروتکل امن جایگزین | شماره پورت پیشفرض | مکانیزم امنیتی تعبیهشده |
| HTTP | HTTPS | پورت 443 | رمزگذاری کل ترافیک وب با استاندارد TLS |
| Telnet | SSH | پورت 22 | احراز هویت با کلید رمزنگاریشده و شل ایمن |
| FTP | SFTP | پورت 22 | انتقال فایل در بستر تونل محافظتشده SSH |
| POP3 / IMAP متنی | POP3S / IMAPS | پورتهای 995 و 993 | ارسال و دریافت رمزگذاریشده ایمیلها |
لایه امنیتی TLS هسته اصلی این حفاظت را شکل میدهد. این لایه در ابتدای ارتباط با الگوریتمهای نامتقارن هویت گواهی سرور را میسنجد و پس از تایید، یک کلید مشترک متقارن برای رمزنگاری سریع تمام سگمنتها میسازد.
اگر در محیطهای عملیاتی از پروتکلهای ناامن استفاده شود، مهاجمان حاضر در شبکه با ابزارهای پکتاسنیفینگ ترافیک عبوری را شنود کرده و رمزها و اطلاعات سازمانی را بدون زحمت میخوانند یا از طریق حملات مرد میانی (MitM) محتوای بستهها را در میانه راه تغییر میدهند. نکته فنی مهم این است که فعال کردن پروتکلی مثل HTTPS صرفاً کانال جابهجایی را امن میسازد؛ اما خطاهای پیکربندی سیستم، باگهای نرمافزاری یا ضعف فایروال سرورها با این پروتکلها برطرف نمیشوند و نیازمند مدیریت جداگانه هستند.
وقتی یک وبسایت را باز میکنیم، چه پروتکلهایی فعال میشوند؟
با فشردن دکمه اینتر در مرورگر، زنجیرهای از پروتکل های شبکه بهصورت پیاپی و منظم فعال میشوند تا دادهها پردازش و نمایش داده شوند:
- استعلام نام دامنه با پروتکل DNS: مرورگر ابتدا باید نشانی وبسایت را به آدرس IP تبدیل کند؛ بنابراین درخواستی را از طریق پروتکل DNS روی پورت 53 به سرور نام میفرستد و آدرس سرور مقصد را دریافت میکند.
- پیدا کردن آدرس سختافزاری با پروتکل ARP: سیستم برای خروج بسته از کارت شبکه به مکآدرس گیتوی نیاز دارد؛ پس با ارسال یک پیام همگانی با پروتکل ARP، مکآدرس روتر شبکه محلی را شناسایی و کش میکند.
- مسیریابی داده با پروتکل IP و پروتکلهای پویا: پکت اطلاعاتی براساس قواعد پروتکل IP بستهبندی میشود و روترهای اینترنت با پروتکلهایی نظیر BGP بهترین مسیر رسیدن به شبکه مقصد را مییابند.
- برقراری ارتباط در لایه انتقال: در وب سنتی، اتصال از طریق فرآیند Three-Way Handshake در پروتکل TCP آغاز میشود؛ اما در وب مدرن و استفاده از پروتکل HTTP/3، ارتباط مستقیماً از طریق پروتکل QUIC روی بستر UDP با کمترین تاخیر زمانی (RTT) برقرار میشود.
- تبادل کلیدهای امنیتی با پروتکل TLS: مرورگر و سرور گواهی امنیتی را بررسی کرده و کلیدهای تبادل رمزگذاریشده را ایجاد میکنند.
- ارسال درخواست و پردازش با پروتکل HTTPS: مرورگر با ارسال متد GET با پروتکل HTTPS روی پورت 443 کدهای فرانتاند را دریافت کرده و صفحه را برای کاربر رندر مینماید.
چگونه پروتکل مناسب شبکه را انتخاب کنیم؟
معماران شبکه و توسعهدهندگان سیستمها با ارزیابی دقیق چند فاکتور اساسی، ترکیب پروتکلهای مورد نیاز سامانههای خود را تعیین میکنند:
- میزان حساسیت به تاخیر در برابر ریزش پکت: در صورتی که سرعت پاسخدهی بر حفظ تکتک بیتها ارجحیت دارد، پروتکل UDP یا QUIC ترجیح داده میشوند؛ اما برای دادههای نیازمند تحویل قطعی، پروتکل TCP تنها گزینه مطمئن است.
- الزامات حریم خصوصی و محرمانگی: در هر محیطی که دادههای حساس تجاری، هویتی یا کدهای دسترسی جابهجا میشوند، استفاده از پروتکلهای رمزنگاریشده مثل SSH و HTTPS اجتنابناپذیر است.
- سربار سختافزاری و پهنای باند شبکه: هدرهای طولانی و مکانیزمهای تاییدیه سنگین در دستگاههای سبک اینترنت اشیا (IoT) مصرف باتری و ترافیک را به شدت افزایش میدهند؛ در این تجهیزات پروتکلهای فشرده و کمسربار بازدهی بهتری دارند.
- بستر معماری زیرساخت: انتخاب پروتکل برای یک شبکه محلی ایزوله تفاوتهای زیادی با زیرساختهای ابری دارد که در اینترنت عمومی فعالیت میکنند و مستلزم مسیریابیهای پیچیده بینالمللی هستند.
- سازگاری نرمافزارهای کلاینت: بهرهگیری از پروتکلهای جدیدتر زمانی مقدور است که فایروالها، سیستمعاملها و مرورگرهای کاربران نهایی امکان پردازش آن را داشته باشند.
سخن پایانی؛ چرا شناخت انواع پروتکلهای شبکه اهمیت دارد؟
انواع پروتکل های شبکه زبان مشترک و هماهنگکننده تجهیزات در دنیای دیجیتال هستند. تسلط بر این استانداردها، ریشهیابی اختلالات ارتباطی، رفع افت سرعت ترافیک و ارتقای امنیت دادهها را ممکن میسازد. بااینحال باید توجه داشت که این پروتکلها قوانین نرمافزاری هستند؛ بدون استقرار زیرساختهای سختافزاری مدرن و پایدار، هیچ استانداردی بهتنهایی پایداری سرویس را تضمین نخواهد کرد.
سوالات متداول پروتکل شبکه
