زون (Zone) در سیستم نام دامنه، بخشی از فضای نام (DNS Namespace) است که مجموعهای از رکوردهای منبع (Resource Record) مربوط به یک محدوده مشخص را مدیریت میکند. این اطلاعات توسط DNS Serverهای authoritative نگهداری و ارائه میشوند و مشخص میکنند درخواستهای مربوط به نامهای دامنه چگونه پاسخ داده شوند. به زبان ساده، این بخش مشخص میکند که کنترل آدرسدهی سایت شما تا چه محدودهای در اختیار یک «یک مجموعه مشخص از DNS Serverها است. در این مقاله خواهیم گفت که مرز دقیق بین نام دامنه و زون کجاست، انواع زونهای اصلی، ثانویه و نسخه Stub چه تفاوتهایی با هم دارند و فرایند انتقال دادهها میان سرورها چگونه انجام میشود.
DNS Zone چیست و چه ارتباطی با Domain و Zone File دارد؟
اگر بخواهیم ساده بگوییم Zone در DNS چیست، باید آن را محدودهای از فضای نام DNS بدانیم که مدیریت رکوردهای معتبر آن به یک مجموعه مشخص از Name Serverها واگذار شده است؛ یعنی محدودهای که کنترل بخش خاصی از سلسلهمراتب اینترنت را در دست دارد. DNS Namespace بهصورت سلسلهمراتبی و توزیعشده مدیریت میشود و بخشهای مختلف آن میتوانند تحت مدیریت مجموعههای متفاوتی از Name Serverها قرار بگیرند. Zone در همین ساختار، مرز مدیریتی مشخصی را ایجاد میکند. بنابراین، این فضا به قطعات کوچکتری به نام زون تقسیم میشود تا مدیریت ترافیک و پاسخگویی به درخواستها بهینهتر انجام شود.
DNS Zone چگونه بخشی از DNS Namespace را مدیریت میکند؟
برای درک بهتر زیرساخت شبکه و اینکه بدانید dns چیست، باید به عملکرد لایهلایه آن توجه کنید. زون در واقع همان بخشی است که اطلاعات اصلی یک سایت را درون خود نگه میدارد. بهعنوان مثال، فرض کنید دامنه example.com متعلق به شماست. تمامی زیردامنههایی مثل [www.example.com](https://www.example.com) یا mail.example.com بهصورت پیشفرض در همان زون اصلی قرار دارند و مدیریت میشوند. بااینحال، اگر شبکه کسبوکار شما توسعه پیدا کند، ممکن است بخواهید مدیریت بخش blog.example.com را به یک تیم دیگر واگذار کنید. در این حالت، بخش بلاگ از زون اصلی جدا شده و تبدیل به یک زون مستقل در فضای نام میشود.
برای شفافیت بیشتر، توجه به این مفاهیم ضروری است:
- فضای نام: کل ساختار درختی و پیوسته نامها در اینترنت را تشکیل میدهد.
- بخش مدیریتی: زون یک برش از این ساختار درختی است که مجموعهای از رکوردها را با یک مبدأ مشخص مدیریت میکند.
- اطلاعات معتبر: رکوردهایی که توسط Authoritative DNS Serverهای آن Zone ارائه میشوند و مرجع رسمی پاسخگویی به درخواستهای DNS مربوط به آن محدوده هستند.
سازمان کارگروه مهندسی اینترنت (IETF) در مستندات رسمی خود تعریف دقیقی ارائه داده است:
“A DNS zone is a contiguous portion of the domain name space having a single entity delegated as its manager.”
زون DNS یک بخش پیوسته از فضای نام دامنه است که مدیریت آن به یک نهاد واحد واگذار شده است.
تفاوت DNS Zone و Domain چیست؟
تفاوت اصلی در این است که دامنه (Domain) صرفاً یک نام هویتی و قابلخواندن در ساختار وب است، اما زون به مرز مدیریتی و پایگاه دادهای اشاره دارد که رکوردهای آن نام را نگهداری میکند. بسیاری از کاربران مبتدی این دو مفهوم را یکسان میدانند، اما در زیرساخت شبکه تفاوتهای بنیادی با هم دارند.
برای درک بهتر تفاوتهای این دو مفهوم، جدول مقایسهای زیر اطلاعات مفیدی ارائه میدهد:
| معیار مقایسه | دامنه | زون DNS |
| تعریف پایه | یک نام مشخص و ساختاریافته در اینترنت است. | یک مرز مدیریتی برای پردازش رکوردهای شبکه است. |
| محدوده عملکرد | میتواند به زیردامنههای بیشماری تفکیک شود. | محدود به رکوردهایی است که توسط یک گروه سرور مدیریت میشوند. |
| قابلیت واگذاری | کل دامنه بهعنوان یک هویت واحد شناخته میشود. | امکان واگذاری (Delegation) زیردامنهها به زونهای دیگر وجود دارد. |
| مثال کاربردی | کل آدرس example.com یک دامنه است. | مدیریت آدرس example.com بدون در نظر گرفتن زیردامنه مستقل blog.example.com. |
example.com
── www.example.com
── mail.example.com
── blog.example.com
در این ساختار، example.com یک Domain است، اما Zone مربوط به آن میتواند رکوردهای www و mail را مدیریت کند. اگر blog.example.com به Name Serverهای دیگری Delegated شود، این بخش میتواند Zone مستقل خود را داشته باشد. بنابراین Domain و Zone دو مفهوم یکسان نیستند.
یک زون میتواند تنها یک نام واحد را کنترل کند یا چندین زیردامنه واگذارنشده را پوشش دهد.
DNS Zone File چیست؟
فایل زون یک دیتابیس ساختاریافته است که تمام رکوردهای منبع مرتبط با یک زون مشخص را درون خود ذخیره میکند. در واقع این فایل، مغز متفکر مسیریابی سایت شما محسوب میشود. البته این اطلاعات لزوماً همیشه بهصورت یک فایل متنی ساده نیستند؛ در شبکههای سازمانی ممکن است مستقیماً درون پایگاه دادههای مرکزی ذخیره شوند.
در ادامه، رکوردهای اصلی که این فایل را تشکیل میدهند بررسی میکنیم:
- رکورد SOA (Start of Authority): این رکورد، اطلاعات بنیادین مانند شماره سریال تغییرات و فواصل زمانی همگامسازی را تعیین میکند.
- رکورد NS (Name Server): مشخص میکند که چه سرورهایی برای پاسخگویی به درخواستهای این سایت معتبر هستند.
- رکوردهای A و AAAA: نام سایت را مستقیماً به آدرسهای پروتکل اینترنت نسخه 4 و نسخه 6 متصل میکنند.
- رکورد MX (Mail Exchanger): وظیفه مسیریابی ایمیلهای ارسالی به دامنه را برعهده دارد.
- رکورد CNAME: مانند یک نام مستعار عمل میکند و ترافیک یک زیردامنه را به آدرس دامنه اصلی هدایت میکند.
- رکورد TXT: برای ذخیره متنهای امنیتی، تأیید مالکیت و جلوگیری از اسپم در ایمیلها استفاده میشود.
انواع DNS Zone چیست؟
انواع DNS Zone به دستهبندیهایی گفته میشود که سرورها برای بهینهسازی ترافیک، افزایش پایداری شبکه و مدیریت سطح دسترسی رکوردهای خود ایجاد میکنند. از آنجا که نیازهای شبکهای کسبوکارها با هم متفاوت است، سرورها میتوانند نقشهای مختلفی برای پردازش اطلاعات خود بپذیرند.
پیش از ورود به جزئیات، جدول زیر یک نمای کلی از این دستهبندیها به شما ارائه میدهد:
| نوع زون | وضعیت ویرایش | حجم اطلاعات دریافتی | روش دریافت دادهها | کارکرد در شبکه |
| Primary | قابل ویرایش (Read/Write) | دیتابیس کامل رکوردها | مدیریت فایل محلی | منبع اصلی ایجاد رکورد |
| Secondary | فقط خواندنی (Read-only) | دیتابیس کامل رکوردها | ارتباط شبکهای و دریافت کپی | توزیع بار و افزایش پایداری |
| Stub | فقط خواندنی | فقط رکوردهای اصلی (NS/SOA) | دریافت سرورهای معتبر | تسریع در مسیریابی سازمانها |
اکنون هر یک از این انواع را با جزئیات بیشتر ارزیابی میکنیم تا کاربرد آنها در سناریوهای واقعی روشنتر شود.
Primary Zone چیست؟
زون اولیه یا Primary Zone مرجع اصلی و قابلویرایش رکوردهای شبکه است که تمامی تغییرات، افزودن یا حذف آدرسها فقط در آن انجام میگیرد. مدیران شبکه هر زمان که بخواهند زیردامنه جدیدی معرفی کنند یا سرور ایمیل را تغییر دهند، مستقیماً وارد این محیط میشوند. Primary DNS Zone در این مدل، منبع اصلی اطلاعات Zone و محل اعمال تغییرات است. بااینحال، Primary بهمعنی «سرور فیزیکی اصلی شبکه» نیست؛ یک DNS Server میتواند برای Zoneهای مختلف نقشهای متفاوتی داشته باشد.پس از اعمال تغییرات، این اطلاعات بهعنوان نسخه معتبر برای سایر سرورها ارسال میشود.
نکته بسیار مهم این است که نقش زون اولیه با سرور فیزیکی اصلی تفاوت دارد. یک سرور فیزیکی میتواند بهصورت همزمان برای سایت اول شما نقش Primary را برعهده داشته باشد و برای سایت دوم شما بهعنوان یک سرور پشتیبان عمل کند. بنابراین نقش Primary یا Secondary به Zone مربوط است، نه به این معنا که یک سرور در تمام زیرساخت الزاماً «اصلی» یا «پشتیبان» باشد.
Secondary Zone چیست؟
زون ثانویه یا Secondary Zone یک کپی دقیق و فقط خواندنی (Read-only) از نسخه اولیه است که برای افزایش پایداری و توزیع بار ترافیک سایت کاربرد دارد.
هدف از راهاندازی Secondary Zone، افزایش DNS Redundancy و دسترسپذیری سرویس DNS است. اگر Primary DNS Server از دسترس خارج شود، Secondary DNS Serverهای authoritative میتوانند در صورت معتبر بودن دادههای Zone، همچنان به درخواستهای DNS پاسخ دهند. این موضوع بهمعنی تضمین دسترسی به Web Server یا خود سایت نیست؛ Secondary فقط افزونگی در لایه DNS ایجاد میکند.
فرایند اجرایی زون ثانویه به این صورت است:
- سرور ثانویه، محتوای بهروز را در زمانهای مشخص از مرجع اصلی درخواست و کپی میکند.
- پس از دریافت دادهها، این سرور قادر است پاسخهای کاملاً معتبری به مرورگر کاربران ارائه دهد.
- ترافیک بالا در ساعات شلوغی با استفاده از این سرورها تقسیم میشود.
با این وجود، باید توجه داشت که این معماری بهتنهایی صددرصد تضمینکننده پایداری نیست. شبکه باید از نظر ارتباطی سالم باشد و رکوردهای ارجاعدهنده در سطح عرضهکننده دامنه نیز بهدرستی تنظیم شده باشند.
Stub Zone چیست؟
Stub Zone یک Zone فقطخواندنی است که برخلاف Secondary Zone، کپی کاملی از اطلاعات Zone را نگهداری نمیکند. هدف آن، نگهداری اطلاعات لازم برای شناسایی Authoritative Name Serverهای یک Zone دیگر است.
اطلاعات Stub Zone معمولاً شامل SOA Record و NS Recordهای مربوط به Zone هدف و در صورت نیاز اطلاعات آدرس Name Serverهای معرفیشده است. بنابراین رکوردهایی مانند A، MX، CNAME یا TXT مربوط به سایر سرویسهای Zone در Stub Zone کپی نمیشوند.
Stub Zone برای سناریوهایی کاربرد دارد که یک DNS Server باید بتواند Authoritative DNS Serverهای Zone دیگری را پیدا کند، بدون اینکه لازم باشد تمام Resource Recordهای آن Zone را نگهداری کند. بنابراین Stub Zone را نباید نسخه کوچک یا ناقص Secondary Zone در نظر گرفت؛ هدف Secondary، نگهداری یک کپی از Zone برای افزونگی و پاسخگویی است، درحالیکه هدف Stub، شناسایی Name Serverهای authoritative است.
تفاوت Primary، Secondary و Stub Zone چیست و هرکدام چه زمانی استفاده میشوند؟
شناخت تفاوت انواع DNS Zone برای تصمیمگیری معماری شبکه و تخصیص بهینه منابع سرورها اهمیت زیادی دارد. انتخاب میان این گزینهها مستقیماً به استراتژی مدیران سایت بستگی دارد. در ادامه تفاوت Primary و Secondary Zone و نسخه Stub را در قالب یک جدول سناریومحور بررسی میکنیم.
| ویژگی کلیدی | زون اولیه (Primary) | زون ثانویه (Secondary) | زون تقلیلیافته (Stub) |
| مجوز ویرایش | بله، توسط مدیر شبکه تغییر میکند. | خیر، بهصورت خودکار محافظت میشود. | خیر، فقط برای خواندن است. |
| وابستگی به دریافت داده | تامینکننده دادههای شبکه است. | کاملاً وابسته به انتقال داده از سرور مبدا است. | وابسته به لیست سرورهای هدف است. |
| سناریوی استفاده عملی | زمانی که قصد دارید سایت جدیدی راهاندازی و آدرسدهی کنید. | زمانی که کاربران سایت شما زیاد هستند و به پایداری بالایی نیاز دارید. | زمانی که میخواهید ارتباط بین دو شبکه داخلی مجزا را تسریع کنید. |
برای روشنتر شدن این موضوع، مسیر تغییر یک آدرس را تصور کنید. مدیر سایت، یک آدرس جدید را در زون اولیه ثبت میکند. بلافاصله سیستمهای ارتباطی شبکه وارد عمل میشوند و این آدرس تازه را به زون ثانویه منتقل میکنند. از این لحظه به بعد، زون ثانویه تفاوت Primary و Secondary Zone را در عملکرد خود نشان میدهد؛ زیرا بدون آنکه نیازی به تایید مجدد داشته باشد، آدرس جدید را با سرعت بالا به کاربران ارائه میدهد. هیچکدام از این زونها ذاتاً بر دیگری برتری ندارند، بلکه استفاده همزمان از آنها معماری یک شبکه استاندارد را شکل میدهد.
Zone Transfer چیست و همگامسازی Primary و Secondary چگونه انجام میشود؟
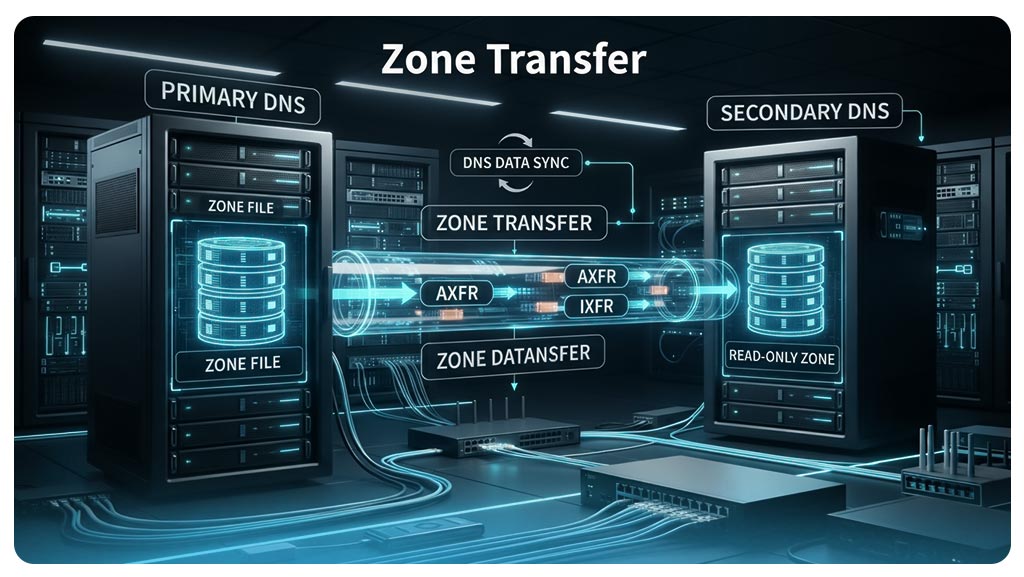
اما Zone Transfer چیست؟ انتقال زون به فرایندی کاملاً مکانیزه گفته میشود که طی آن یک سرور ثانویه، دیتابیس خود را با دریافت رکوردهای جدید از سرور اولیه بهروزرسانی میکند. این عملیات برای حفظ افزونگی و سلامت دادهها در شبکه ضروری است و معمولاً روی پورت شماره 53 انجام میشود.
این انتقال در زیرساخت شبکه با دو مکانیزم مجزا صورت میگیرد:
- انتقال کامل (AXFR): در این حالت، تمامی رکوردهای موجود در فایل زون از ابتدا تا انتها دانلود میشوند. این روش فقط برای اولین همگامسازی سرورها کاربرد دارد تا دیتابیس کاملاً ساخته شود.
- انتقال افزایشی (IXFR): در این شیوه، سرور ثانویه فقط درخواست تغییرات جدید را ارسال میکند. این روش پهنای باند را حفظ کرده و سرعت اعمال تغییرات را بالا میبرد.
برای اینکه درک کنید سرورها چگونه زمان تغییر را تشخیص میدهند، مراحل عملی زیر را مطالعه کنید:
- ثبت تغییرات جدید: مدیر سایت یک رکورد جدید را در سرور اولیه ثبت میکند.
- بهروزرسانی شماره سریال (SOA Serial): بلافاصله پس از ثبت، عددی به نام شماره سریال در فایل مرکزی بالا میرود. این عدد شناسنامه نسخه جدید است.
- ارسال هشدار سیستمی (NOTIFY): سرور اصلی منتظر نمیماند؛ بلکه پیامی کوتاه برای سرورهای ثانویه میفرستد تا به آنها بگوید دیتابیس جدیدی در راه است.
- مقایسه نسخه رکوردها: سرور ثانویه شماره سریال خود را با سریال سرور اصلی مقایسه میکند.
- دریافت اطلاعات: Secondary در صورت وجود نسخه جدید، Zone Transfer مناسب را درخواست میکند؛ این انتقال میتواند IXFR یا در شرایط لازم AXFR باشد.
- اعمال نهایی: در نهایت رکوردهای جدید در محیط امن سرور ثانویه ثبت میشوند و آماده پاسخگویی به مرورگر کاربران خواهند بود.
در این مسیر، مکانیزم ارسال هشدار صرفاً یک کاتالیزور است و جایگزین روالهای بررسی دورهای و تلاش مجدد نمیشود، بلکه تنها چرخه انتقال را سریعتر آغاز میکند.
DNS Delegation و انواع تکمیلی Zone چه نقشی دارند؟
واگذاری اختیارات یا DNS Delegation یکی از اصول پایهای اینترنت است که به شبکهها اجازه میدهد نامتمرکز و مقیاسپذیر باقی بمانند. در این فرایند، کنترل اداری یک بخش از دامنه مادر به یک گروه سرور مجزا واگذار میشود.
بهعنوان نمونه، وقتی مدیریت بخش بلاگ سایت را جدا میکنید، سرور دامنه مادر صرفاً رکوردهای راهنما را ذخیره میکند تا مرورگرها را به سمت مدیران جدید هدایت کند. در این مرحله، سرور دامنه مادر دیگر پاسخگوی رکوردهای داخلی بلاگ نخواهد بود.
علاوهبر نقشهای اصلی که تا اینجا بررسی کردیم، زونها براساس نحوه جستوجو به دو فرمت دیگر نیز تقسیم میشوند:
- زون جستوجوی مستقیم (Forward Lookup Zone): متداولترین نوع جستوجو است که در آن نام سایت به سرور داده میشود تا آدرس عددی آیپی (IP) را برگرداند.
- زون جستوجوی معکوس (Reverse Lookup Zone): این فرایند دقیقاً برعکس حالت قبل کار میکند؛ یعنی آدرس آیپی دریافت میشود و نام دامنه مرتبط با آن کشف میگردد.
امنیت DNS Zone و Zone Transfer
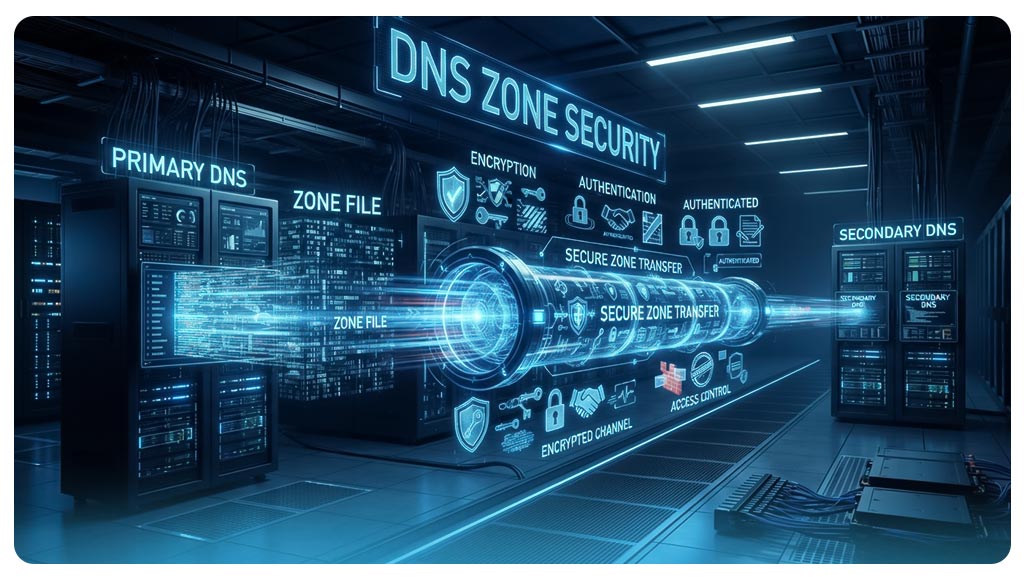
مسئله امنیت در مبحث سرورها بسیار حساس است. اگر مسیر انتقال زون بدون محدودیت رها شود، هکرها با ارسال یک درخواست انتقال کامل (AXFR) میتوانند کل ساختار شبکه، آدرس سرورهای داخلی و ایمیلهای شما را کپی کنند. این استخراج اطلاعات قدم اول برای نفوذ به شبکه کسبوکارها است.
برای جلوگیری از این خطرات، مدیران از استراتژیهای زیر استفاده میکنند:
- محدودسازی دقیق آدرسها (ACL): ابتداییترین و مهمترین راهکار این است که لیست مجاز برای انتقال، صرفاً روی آیپی سرورهای ثانویه شرکت تنظیم شود.
- احراز هویت تراکنشها (TSIG): در شبکههای حساس، انتقال دادهها با امضاهای دیجیتال متقارن انجام میشود تا سرور مبدا مطمئن شود سرور مقصد کاملاً معتبر است.
- رمزنگاری اطلاعات: در زیرساختهای جدیدتر، مسیر انتقال بین دو سرور رمزنگاری میشود تا هیچ واسطهای در طول مسیر نتواند دادهها را شنود کند.
یک نکته کلیدی درباره امنیت شبکه:
بسیاری از افراد تصور میکنند تکنولوژی DNSSEC مانع از سرقت رکوردهای شبکه میشود. در حالی که این فناوری (DNSSEC) صرفاً با استفاده از امضای الکترونیک ثابت میکند که رکورد تحویلدادهشده در مسیر تغییر نکرده و اصطلاحاً جعلی نیست. بنابراین این استاندارد بهتنهایی قادر به مجوزدهی و محدودسازی فرایند انتقال زون نخواهد بود و مسئولیت محدودیت دسترسی همچنان بر دوش روشهای کنترل لیست دسترسی است.
نمونه ساختار DNS Zone و کاربرد آن در زیرساخت سایت و سرور
برای درک عمیقتر مباحث تئوری، یک نمونه استاندارد از فایلهای شبکهای را در ادامه بررسی میکنیم. این ساختار نشان میدهد که پایههای مسیریابی سایتی مثل example.com چگونه چیده میشوند:
$ORIGIN example.com. @ IN SOA ns1.example.com. admin.example.com. ( 2026112001 ; شماره سریال نسخه 3600 ; زمان تازهسازی اطلاعات 1800 ; مهلت تلاش مجدد در صورت خطا 604800 ; پایان انقضای اعتبار رکوردها 86400 ) ; حداقل زمان نگهداری اطلاعات @ IN NS ns1.example.com. @ IN NS ns2.example.com. @ IN A 192.0.2.1 www IN CNAME example.com. @ IN MX 10 mail.example.com. @ IN TXT "v=spf1 mx -all"
این رکوردها در محیط سرور بهصورت زیر عمل میکنند:
- اتصال هویت سایت به سرور: رکوردهای عددی A، دامنه شما را به آیپی مستقیم سرور وصل میکنند و رکوردهای مستعار باعث میشوند کاربران با تایپ کردن پیشوند سایت هم به مقصد برسند.
- تکمیل فرایند پست الکترونیک: رکوردهای ایمیل به شبکه جهانی میگویند که پیامهای ارسالی به این دامنه باید تحویل کدام سرور پستی شوند.
- ایجاد پایداری ترافیک: استفاده از دو رکورد معرفیکننده سرور، مسیرهای جایگزینی را مشخص میکند تا با قطعی یک مسیر، کاربران از مسیر دوم هدایت شوند.
زمانی که کسبوکار شما توسعه پیدا میکند و فروشگاه یا پورتال مشتریان جداگانهای راهاندازی میکنید، کنترل دقیق این ساختار اهمیت دوچندانی پیدا میکند. با تنظیم صحیح رکوردها، ترافیک هر بخش بدون تداخل به سرور مرتبط ارجاع میشود. مدیریت DNS Zone الزاماً به سرور اختصاصی نیاز ندارد و میتواند از طریق DNS Provider، سرویس هاستینگ یا زیرساخت DNS سازمان انجام شود. در سازمانهایی که به کنترل بیشتر روی زیرساخت، جداسازی سرویسها یا اجرای سرویسهای اختصاصی نیاز دارند، خرید سرورهای متنوع و پرقدرت میتواند بخشی از معماری زیرساخت را تشکیل بدهد.
جمعبندی؛ DNS Zone چیست؟
زون DNS اساساً مرز مدیریتی مشخص و دیتابیس معتبری در ساختار اینترنت است که کنترل دستهای از رکوردها را در اختیار یک گروه سرور قرار میدهد. اطلاعات مسیریابی سایت ابتدا در محیط قابلویرایش Primary Zone ساخته و اصلاح میشوند. سپس برای حفظ پایداری مداوم سایت، یک نسخه پشتیبان و غیرقابلتغییر از طریق فرایند Zone Transfer و پروتکلهای انتقال کامل و افزایشی، روانه Secondary Zone میگردد. در این میان، استفاده از هشدارهای سیستمی سرعت همگامسازی را بالا میبرند و نسخههای کوچکشدهای مانند Stub Zone نیز به شبکههای سازمانی کمک میکنند تا بدون بارگیری اضافی، سرورهای موردنظر خود را سریعتر پیدا کنند.
سوالات متداول DNS Zone
